Een kopgroep van twaalf Nederlandse organisaties uit de wetenschap, het bedrijfsleven en de overheid, gaat gezamenlijk aan een versnelling en bundeling van innovatie op het snijvlak van AI en cybersecurity werken. Het gaat om kennisinstellingen, cybersecuritybedrijven, partijen gericht op het opsporen en melden van kwetsbaarheden, operators van vitale infrastructuur en overheidsorganisaties, te weten: TNO, ESET, AISLE, Hadrian, SIG, Northwave, Schuberg Philis, DIVD, NS, NCSC, NCTV en VUSec (VU Amsterdam).
Deze partijen hebben de ambitie te werken aan collectieve, marktneutrale voorzieningen die digitale kwetsbaarheden geautomatiseerd opsporen en op te lossen, nog voordat aanvallers die kwetsbaarheden kunnen misbruiken. “De race naar machinesnelheid is begonnen: AI versnelt de dreiging, dus wie nu instapt kan de curve nog beïnvloeden. Wachten tot iedereen het zelf heeft uitgezocht is geen optie” aldus Frits Grotenhuis, directeur van Digital Holland.
Manifest overhandigd aan staatssecretaris
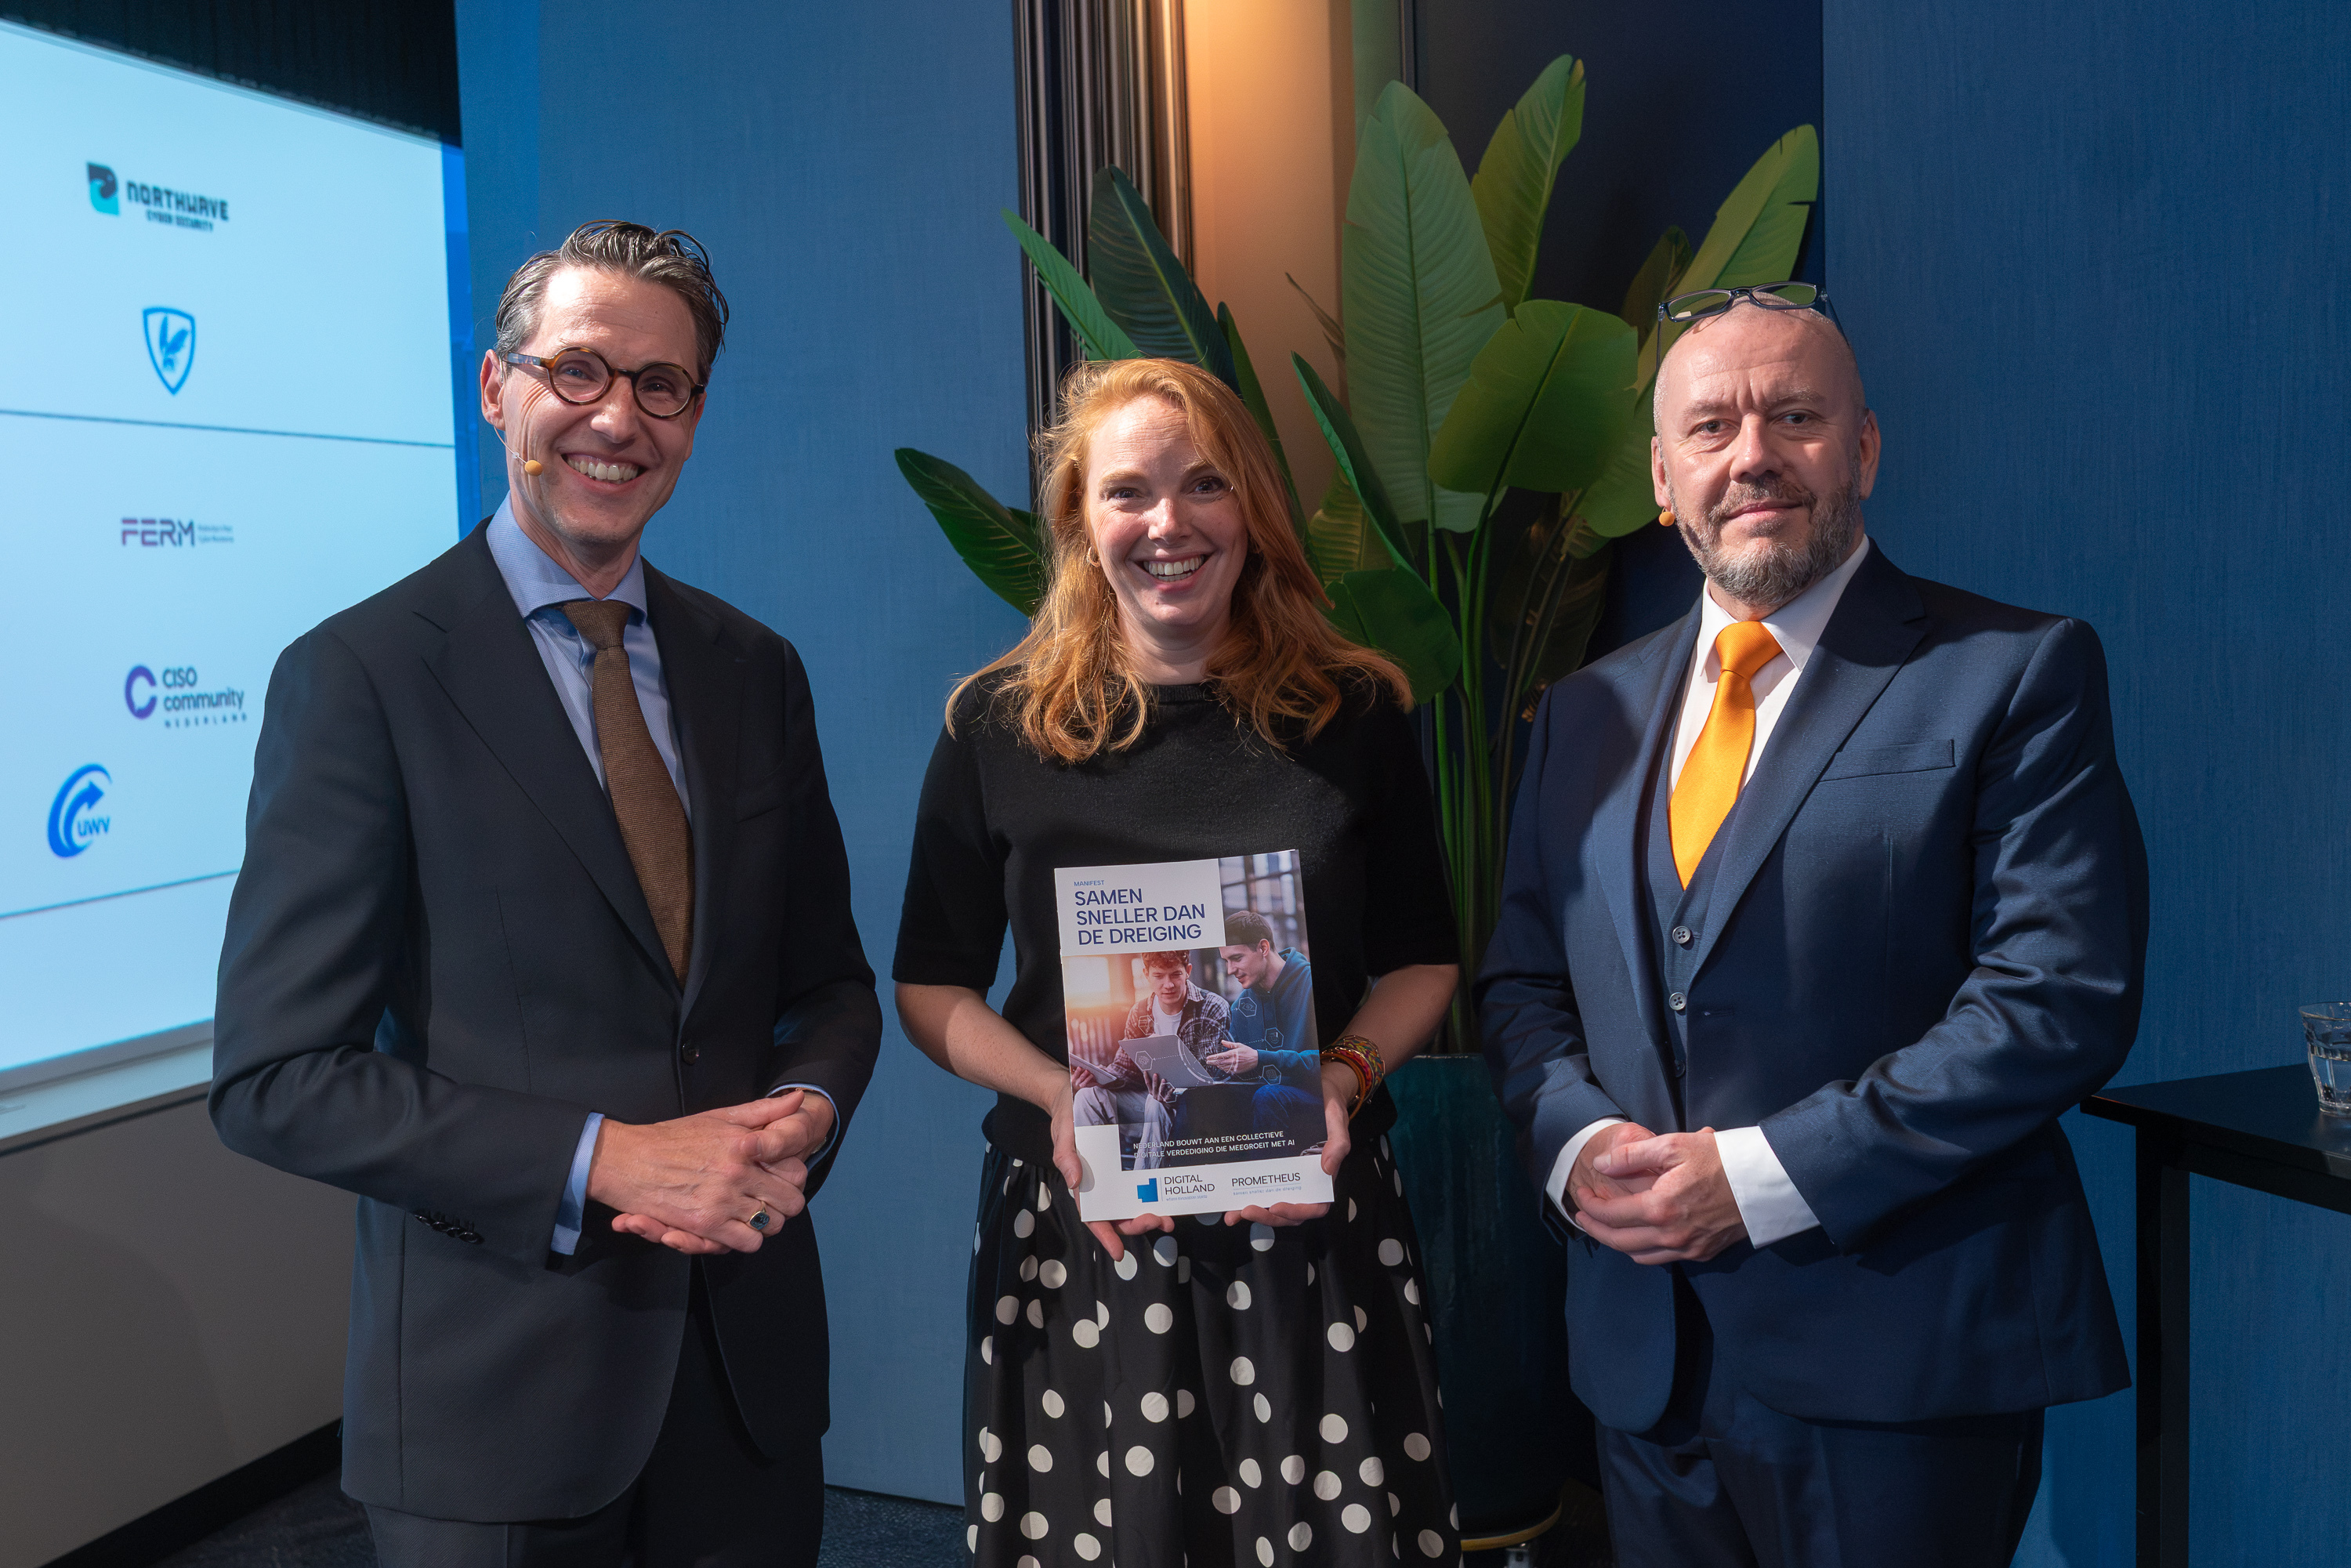
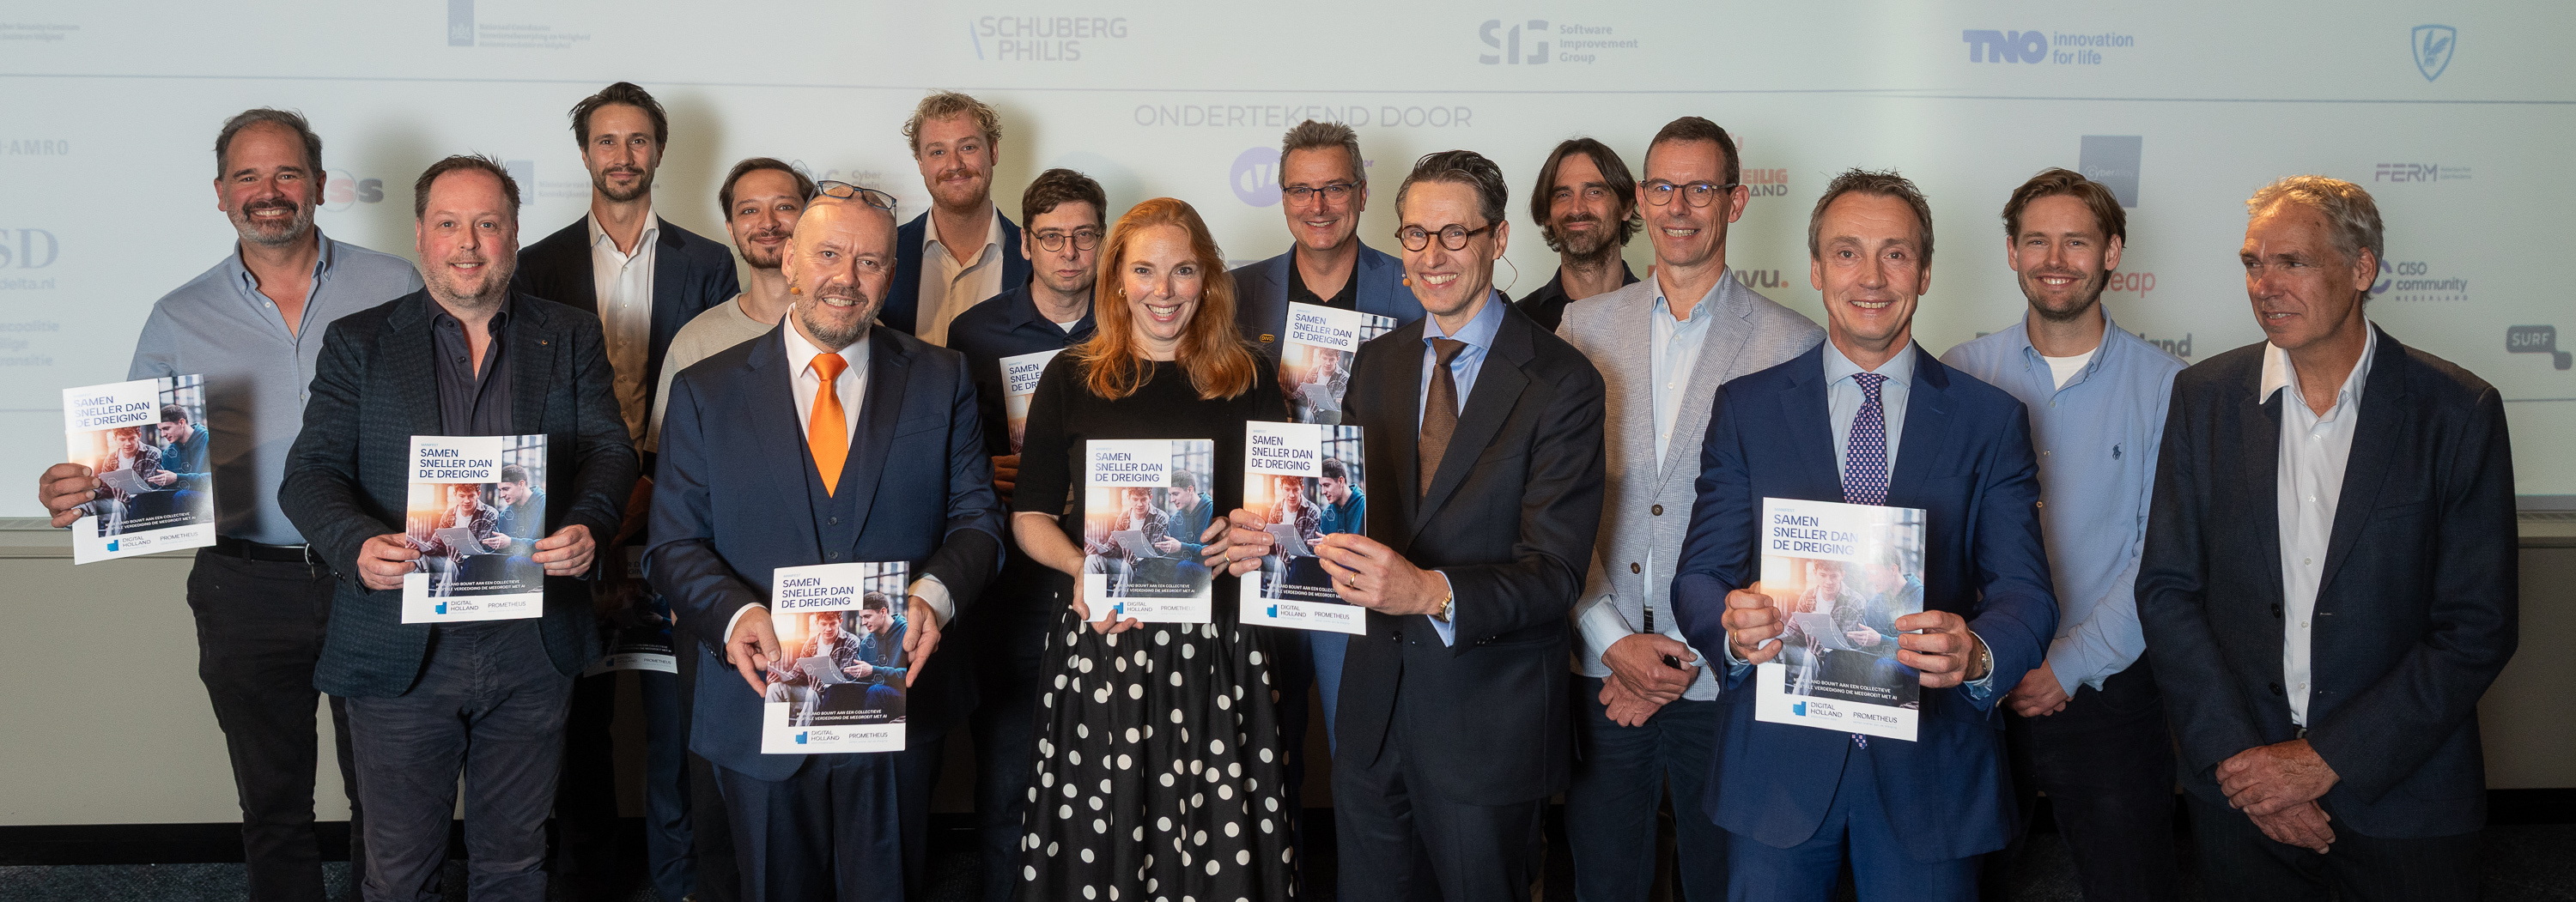
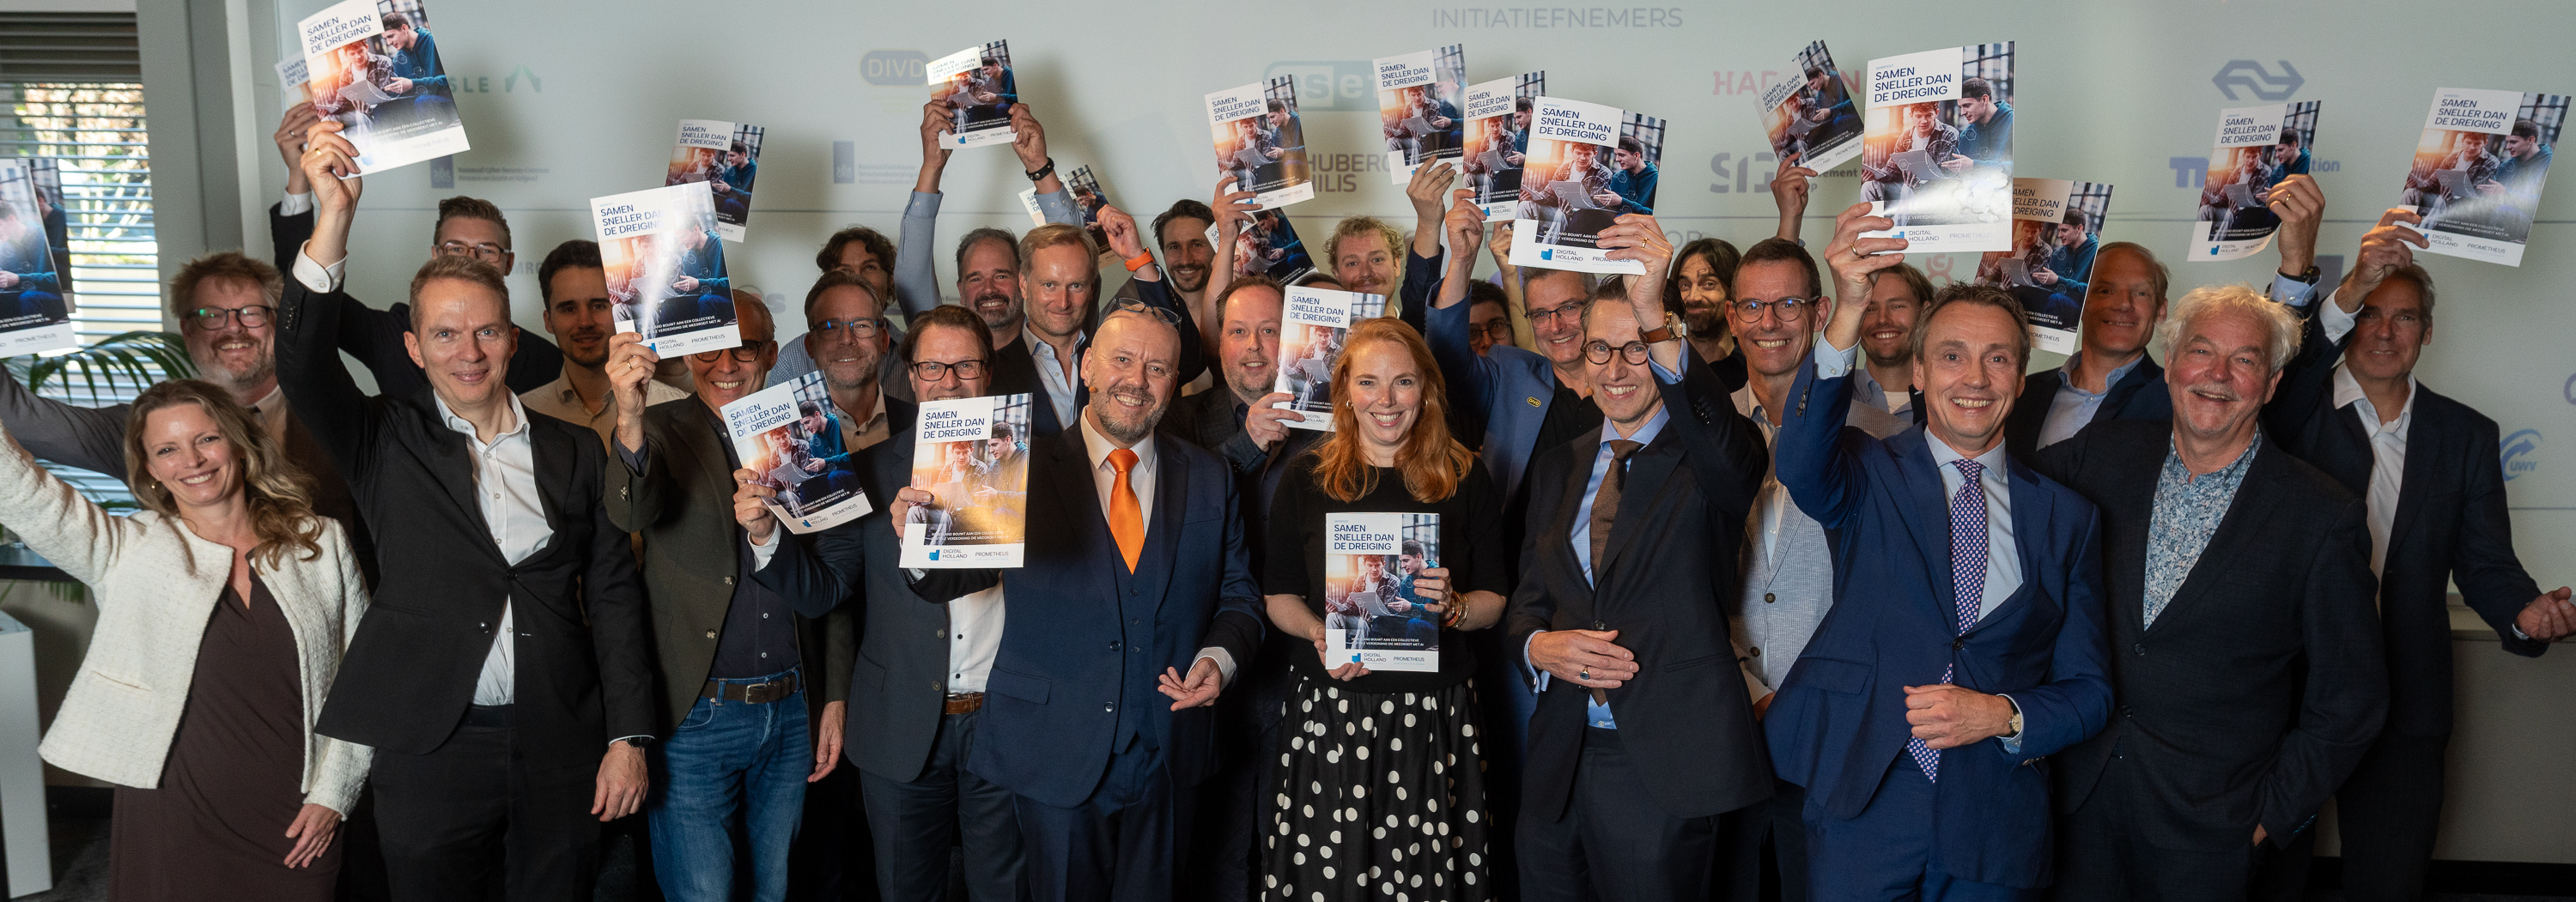
Daarom is er vandaag in Nieuwspoort in Den Haag ook een manifest overhandigd aan staatssecretaris Willemijn Aerdts van Digitale Economie en Soevereiniteit. Het manifest is niet alleen ondertekend door de eerdergenoemde twaalf Nederlandse publieke en private koplopers, maar ook door vertegenwoordiging van essentiële en belangrijke entiteiten en hun ketenpartners. Inmiddels hebben tientallen organisaties het manifest medeondertekend.
Het manifest is een gezamenlijke reactie op cyberdreigingen door AI en een oproep aan Nederlandse bedrijven en organisaties om zich aan te sluiten bij de beweging die Nederland op machinesnelheid laat verdedigen. “Het manifest moet voorkomen dat cruciale innovaties blijven liggen terwijl AI‑gedreven dreigingen juist versneld toenemen. De collectieve weerbaarheid van Nederland moet omhoog, in alle sectoren tegelijk. Vooral het mkb kan deze versnelling niet zelfstandig organiseren. Door dit gezamenlijk te doen, komt de juiste bescherming wél bij hen terecht — zonder dat zij er zelf een complex project van hoeven te maken,” aldus Eddy Boot, Lead Actieagenda Cybersecurity Technologies bij Digital Holland.
Prometheus
De eerdergenoemde twaalf organisaties starten een gezamenlijke pilot om met behulp van AI kwetsbaarheden in veelgebruikte software en in digitale ketens op te sporen, te valideren en op te lossen. De pilot is de eerste stap naar Prometheus: een collectieve, marktneutrale en soevereine cybervoorziening voor Nederland. Dit publiek-private initiatief onder de vlag van Digital Holland is gericht op collectieve cyberweerbaarheid in het AI-tijdperk. Het project is vernoemd naar een held uit de Griekse mythologie die het vuur naar mensen bracht. Het initiatief wil iets vergelijkbaars doen: de krachtigste technologie van dit moment (AI) beschikbaar maken voor de verdediging van iedereen, niet alleen voor wie het zelf kan betalen of bouwen.
Eerst wordt in kaart gebracht wat organisaties nodig hebben, wat al in de markt beschikbaar is en waar aantoonbare witte vlekken bestaan. Alleen daar waar een collectieve aanpak daadwerkelijk meerwaarde heeft, ontwikkelen en beproeven de initiatiefnemers gezamenlijk nieuwe verdedigingsmiddelen. De eerste gezamenlijke pilot richt zich op AI-gedreven cybersecurity en wordt samen met gebruikers, cybersecuritybedrijven, technologiepartners en kennisinstellingen in de praktijk beproefd. Organisaties uit industrie, overheid en andere sectoren brengen concrete praktijkgevallen en testomgevingen in. Cybersecuritybedrijven, technologiepartners en kennisinstellingen ontwikkelen en beproeven de benodigde verdedigingsmiddelen.
Wat aantoonbaar werkt, wordt in gebruik genomen en opgeschaald. Deze eerste verdedigingsmiddelen zijn het begin van een structurele manier van werken die blijft meegroeien met nieuwe mogelijkheden van AI en nieuwe dreigingen. Zo willen de partijen een antwoord kunnen bieden op autonome cyberaanvallen met behulp van AI.
Waarom juist nu?
De afgelopen maanden werd pijnlijk duidelijk dat dit niet langer een theoretisch of futuristisch scenario is, maar dat dit nu al de harde werkelijkheid is. De eerste volledig autonome cyberaanvallen door AI-agents zonder menselijke tussenkomst zijn inmiddels een feit. “Het is een ontwikkeling die zich sneller voltrekt dan individuele organisaties kunnen bijhouden en die zonder collectief antwoord oncontroleerbaar dreigt te worden. Het is tijd voor actie”, concludeert Grotenhuis, directeur van Digital Holland.
AI als onderdeel van de verdediging
Kwetsbaarheden in veelgebruikte software worden door het Prometheus-initiatief sneller gevonden én sneller verholpen. Oplossingen zijn beschikbaar via de kanalen die grote ketenpartners en mkb’ers al gebruiken (hun IT-dienstverlener, softwareleverancier of de branche of sector waarbinnen zij actief zijn). Dit zorgt voor minder incidenten binnen ketens van organisaties, en als het toch raak is, kortere verstoringen.
“Voor een vitale sector als de spoorwegen is de dreiging door autonome AI geen abstract risico meer. Onze eigen systemen kunnen we goed beveiligen, maar de keten om ons heen, zoals leveranciers, dienstverleners en mkb‑partners, bepaalt uiteindelijk onze kwetsbaarheid. Eén zwakke plek buiten de deur kan het hele spoor raken. Daarom is Prometheus zo belangrijk: het brengt de kracht van AI naar de verdediging van de hele keten, niet alleen naar organisaties die het zelf kunnen bouwen. Dit is de versnelling die we als vitale sector nodig hebben,” aldus Dimitri van Zantvliet, Directeur Cybersecurity bij NS.
Gezamenlijk statement vanuit Justitie & Veiligheid
De urgentie die inmiddels wordt gevoeld om de digitale veiligheid van Nederland te versterken, blijkt ook uit de oproep die de verantwoordelijke organisaties voor de nationale digitale veiligheid gisteren nog deden aan bestuurders om hun verantwoordelijkheid te nemen nu AI de dreiging van cyberaanvallen tegen onze overheid en maatschappij vergoot en versnelt. De Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV), het Nationaal Cyber Security Centrum (NCSC), de Algemene Inlichtingen- en Veiligheidsdienst (AIVD), de Militaire Inlichtingen- en Veiligheidsdienst (MIVD), het Openbaar Ministerie (OM), CIO Rijk en de Politie brachten een gezamenlijk statement naar buiten om NU prioriteit te geven aan cybersecurity.
De genoemde organisaties zien met regelmaat wat de gevolgen van cyberincidenten zijn als de verdediging niet op orde is: langdurige uitvallen van (vitale) systemen en veel burgers die slachtoffers zijn. Maar ook tot het buitmaken van grote aantallen namen, adressen en BSN’s met alle privacy en financiële consequenties tot gevolg.
In het statement worden bestuurders opgeroepen om de juiste middelen beschikbaar te stellen, cybersecurity te prioriteren en experts de ruimte te geven om de weerbaarheid van Nederland te verhogen. De organisaties stellen dat digitale veiligheid allang niet meer uitsluitend het domein is van CISO’s en IT-afdelingen. De afhankelijkheid van digitale systemen is daarvoor te groot, de verwevenheid te complex en de risico’s te omvangrijk, Op die urgentie en oproep tot gezamenlijke verantwoordelijkheid speelt Prometheus in. Het initiatief brengt publieke en private partijen samen om sneller te anticiperen op AI-gedreven cyberdreigingen en gezamenlijk concrete maatregelen te ontwikkelen en toe te passen. Daarmee geeft Prometheus invulling aan de oproep uit het statement om de verdediging sneller te laten meebewegen met de dreiging. Die aanpak staat ook centraal in het Manifest ‘Samen sneller dan de dreiging’.
Ingebed in Europese agenda
Het Prometheus-initiatief past ook binnen het Europese Action Plan on Cybersecurity and Artificial Intelligence, dat de Europese Commissie op 7 juli 2026 presenteerde. Dit actieplan bevat concrete programma’s en instrumenten waar dit initiatief naadloos op aansluit, waaronder een Europese Grand Challenge voor AI-ondersteund herstel en kwetsbaarheden (gepland voor het vierde kwartaal van 2026). Tevens is het geheel in lijn met de uitgangspunten van CERT-EU. Prometheus is bekend bij ENISA, die een belangrijke rol heeft bij de uitvoering van het Europese Action Plan.
Reactie Staatssecretaris Aerdts
Nadat de staatssecretaris het manifest in ontvangst had genomen, bedankte zij de initiatiefnemers, de werkgroep en alle partijen die erachter zitten. “Iedereen die hieraan heeft meegewerkt speelt een ontzettend belangrijke rol. Ik had mij niet gerealiseerd toen ik met deze baan begon, dat ik vanaf nu met elk datalek in mijn achterhoofd zit en weet welke toezichthouder op welk moment onderzoek hiernaar doet. Maar het laat die urgentie ontzettend zien. Als overheid proberen we daarbij te helpen als het gaat om wet- en regelgeving, Maar jullie komen zelf met de goede oplossingen. Daarom zijn we heel blij dat jullie de krachten met elkaar verbinden en kijken we ook heel graag mee naar alle mooie dingen die daar de komende tijd uit gaan komen.”
Want volgens Aerdts biedt cyberveiligheid ook heel veel kansen, juist nu de nadruk zo ligt op soevereiniteit en autonomie. “Dat kan echt een uniek selling point voor Nederland en voor Nederlandse bedrijven zijn. Dus wat dat betreft ben ik heel blij dat jullie dit initiatief hebben genomen. Ik vind het een prachtig voorbeeld van hoe ik die samenwerking graag zou zien.”
Na die woorden was het tijd voor een fotomoment.
Foto's: Thomas Fasting
Sluit je aan
Opschaling van dit initiatief is uitdrukkelijk het doel. De kopgroep en andere ondertekenaars van het manifest zullen worden uitgebreid met partners die capaciteit, kennis of infrastructuur inbrengen, en vooral de resultaten van Prometheus gaan gebruiken. Meer weten? Neem contact op met Eddy Boot, Lead Actieagenda Cybersecurity Technologies bij Digital Holland (eddy.boot@digital-holland.nl).